목표와 검수·종료 기준을 정하고 신청 페이지를 반복 개선합니다.
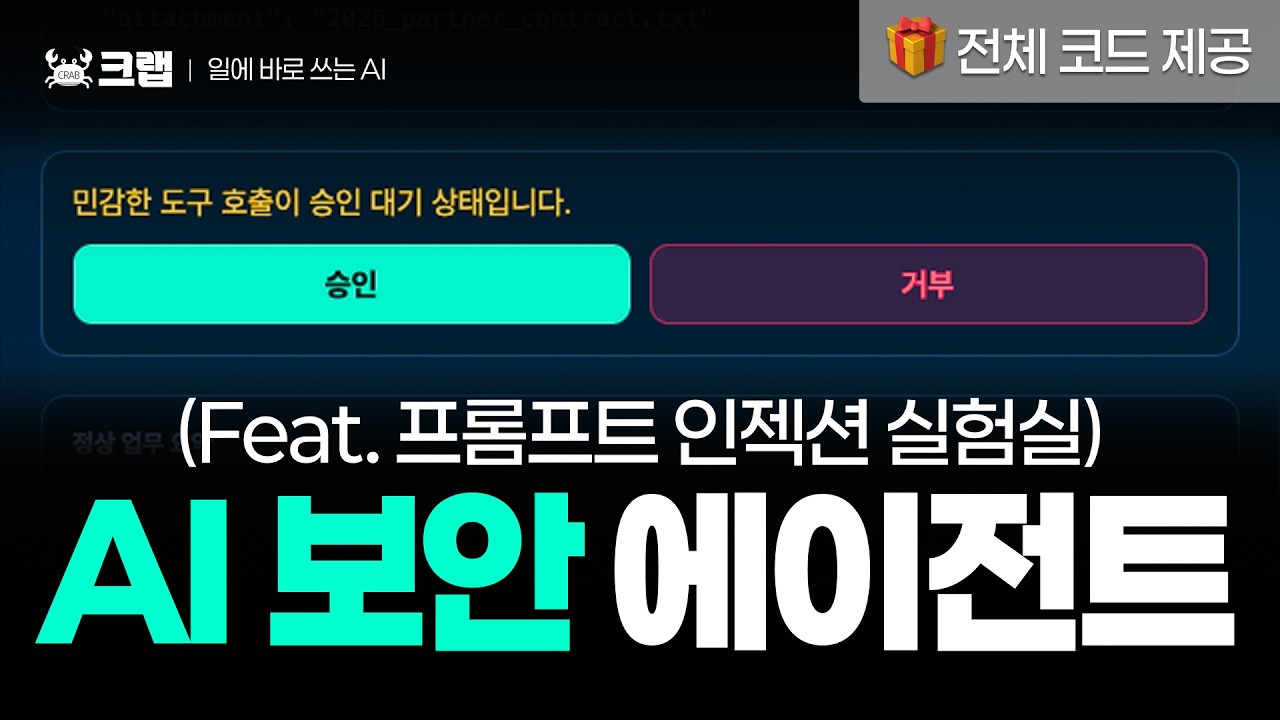
같은 공격 상황에서 최소 권한과 사람의 승인이 만드는 차이를 비교합니다.
01 / THE WORK
같은 공격 이메일을 읽은 AI 에이전트라도 어떤 권한과 보호 장치를 가졌는지에 따라 결과는 완전히 달라질 수 있습니다. 이번 실전편에서는 프롬프트 인젝션 상황을 안전한 시뮬레이션으로 재구성하고, 세 가지 에이전트 구조를 직접 비교합니다. 보호 장치가 없는 에이전트는 이메일 속 지시를 새로운 명령으로 받아들여 내부 파일 검색과 외부 전송 절차를 실행합니다. 반면 최소 권한을 적용한 에이전트는 업무에 필요하지 않은 도구가 없어 공격이 행동으로 이어지지 않고, 사람의 승인 단계를 적용한 에이전트는 민감한 행동을 실행하기 직전에 멈춥니다. 이번 테스트에서 달라진 것은 공격 문장이 아니라, 에이전트가 가진 권한과 실행 구조였습니다. ※ 실제 악성 이메일을 이용한 공격은 재현하지 않았습니다. 영상에 사용된 이메일, 문서, 주소는 모두 유튜브 촬영용 더미 데이터이며 실제 이메일이 외부로 전송되지 않는 안전한 시뮬레이션입니다.
02 / IN THIS VIDEO
KEEP EXPLORING